Slack 第二大腦
這是什麼
一種團隊記憶模式,從頻道中提取決策和有用的上下文,形成共享的知識層。
運作模式
- 難度:
進階 - 節奏:
每日 - 類別:
團隊記憶
核心概念
- Slack 第二大腦
- 記憶
- 知識策展
- 隱私
- 保留政策
原始碼證據
plugin:platforms/slack— 明確的原始碼地圖範圍界線:Slack 平台外掛不在目前核准的核心範圍內;本頁實作會把 Slack 視為需另外設定的外部整合。
相關文章
- 七個節省成本的 Hermes 工作流程,超越單純對話
- 用 Hermes、本機模型、自動化與共享知識庫打造個人 AI 系統
實作模式
完成成果
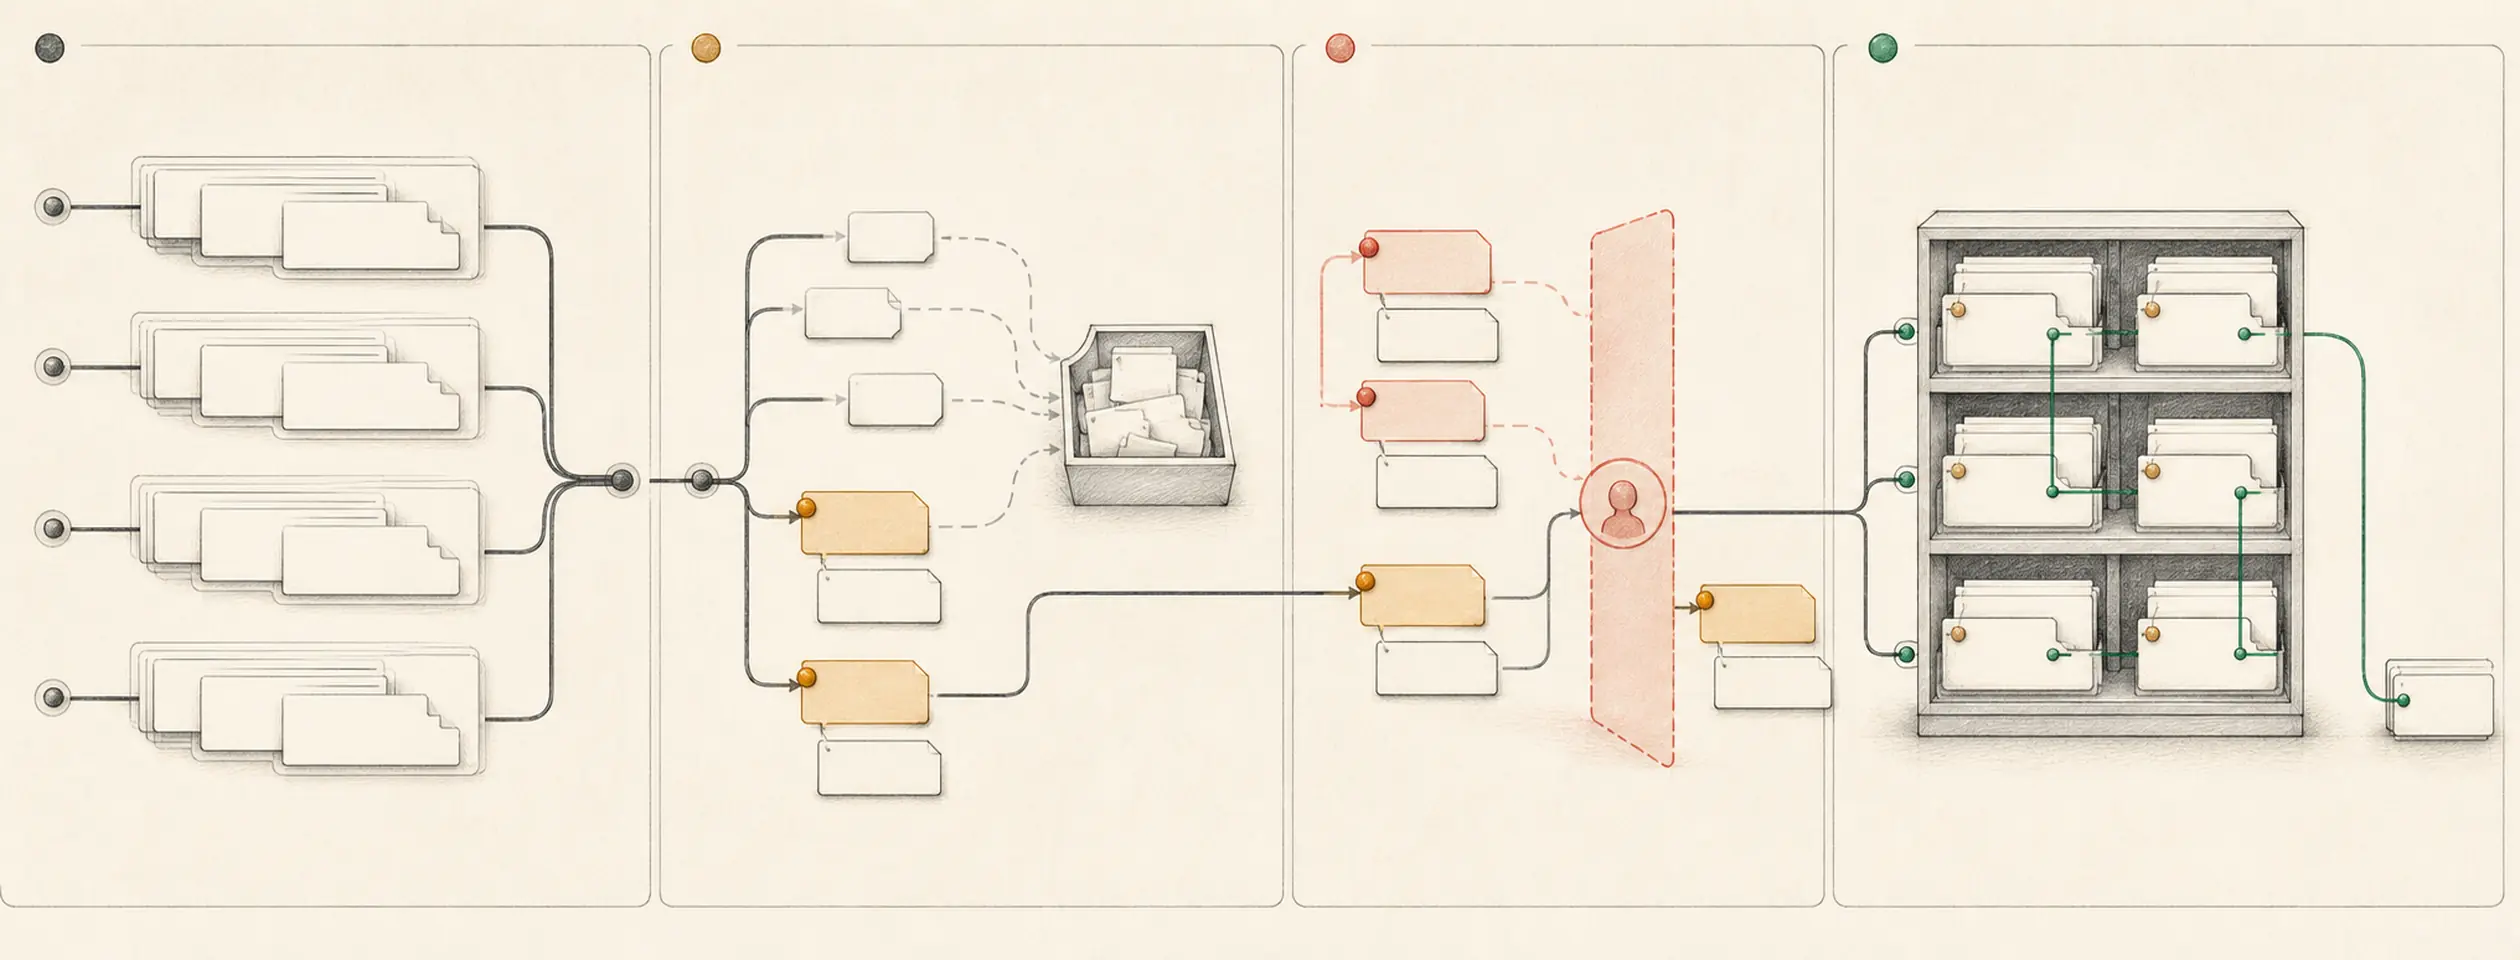
將 Hermes 連到一個只邀請機器人的 Slack 測試頻道,並將使用者明確列入許可清單;接著執行自訂且先審查的擷取流程,把指定決策與行動項目轉成有來源的筆記,不會靜默寫入記憶。
開始之前
- 先理解界線:Slack 是 Hermes 支援的閘道平台;本實作的「第二大腦」擷取政策是自訂工作流程,不是 Slack 內建自動化或知識庫產品。
- 使用測試工作區/頻道與合成訊息,先記下自己的 Slack 成員 ID;應用程式安裝後才取得權杖。
- 從受信任的本機 Hermes 工作階段執行
/memory approval on開啟記憶審查;只把機器人邀進測試頻道。
輸入與輸出契約
輸入只包含特定時段內、在許可頻道明確提及機器人的訊息。輸出為草稿筆記,列出訊息永久連結/ID、作者、時間戳記、決策或行動原文、負責人、截止日或 unknown,以及擷取理由。一般聊天、私人頻道、私訊、檔案與更早歷史都不在範圍。記憶寫入必須等待人工核准。
狀態:等待審查
- 決策:先使用預備環境測試資料
  來源:<Slack 訊息永久連結或 ID>、<時間戳記>、<作者>
  負責人:unknown
  截止日:unknown
動手完成
先產生 Hermes 支援的 Slack 應用程式資訊清單:
hermes slack manifest --write這個指令只會寫入 ~/.hermes/slack-manifest.json;不會建立、安裝、授權或設定 Slack 應用程式。到 Slack 應用程式後台,選擇「建立新應用程式」,再以應用程式資訊清單匯入(介面文字:Create New App → From an app manifest);選取測試工作區、貼入該 JSON、審查後建立。產生的資訊清單涵蓋 Hermes 完整 Slack 功能,因此比這個小型實作更廣。
若要手動建立此公開頻道測試的最小權限版本,只使用機器人權限範圍:chat:write、app_mentions:read、channels:history、channels:read、users:read,並只訂閱 app_mention 與 message.channels。這個縮減版本不會提供 Hermes 完整私訊、私人頻道、檔案或原生斜線指令功能;測試不需要就不要加入。
無論採哪條路徑,都要啟用 Socket 連線模式(介面文字:Socket Mode),建立只含 connections:write 的應用程式層級權杖,把應用程式安裝到測試工作區,再各複製一次 xapp- 與 xoxb- 權杖。接著設定測試身分並以前景模式啟動:
hermes gateway setup
hermes gateway
在 hermes gateway setup 選 Slack,輸入兩個權杖,並在 SLACK_ALLOWED_USERS 只填自己的成員 ID。到 Slack 測試頻道執行 /invite @<你的測試機器人>;Hermes 不會自動加入頻道。
在測試頻道發兩則合成訊息:一則明確決策、一則閒聊。接著提及機器人:只擷取這個測試討論串的明確決策與已指派行動。回傳含訊息來源依據、狀態為等待審查的筆記;忽略閒聊;暫時不要寫入記憶。
預期輸出包含決策、排除閒聊,並保留來源識別。用 /memory pending 審查,正確項目才核准;測試錯誤項目用 /memory reject <id> 拒絕。
驗證成功
- 列入許可清單的成員可提及機器人;未列入清單的成員無法取得代理回覆。
- 筆記包含精確的訊息 ID/永久連結、作者與時間戳記。
- 閒聊測試資料未出現;缺少負責人或截止日時顯示
unknown,不自行推論。 /memory pending在寫入前顯示提案;拒絕一筆測試項目,以證明核准機制有效。- 未邀請機器人的頻道不會被擷取。
hermes gateway status顯示預期設定檔與 Slack 平台;Socket 連線模式使用 WebSocket,因此測試不需要公開 HTTP 端點。
發生問題時
- 機器人收不到頻道事件時,檢查文件列出的 OAuth 權限範圍、事件訂閱、Socket 連線模式權杖與頻道邀請。
- 未授權使用者收到回覆時,停止閘道、修正
SLACK_ALLOWED_USERS、輪替外洩權杖,並重做負向測試。 - 擷取到閒聊時收緊自訂選取規則並丟棄筆記;這不是內建自動策展保證。
- 無法取得來源依據時直接略過,不可建立沒有來源的記憶。
- 匯入或安裝失敗時,回到 Slack 的應用程式資訊清單(介面文字:
App Manifest)或 OAuth 權限設定(介面文字:OAuth & Permissions)頁面修正;重跑manifest --write不會安裝或修復 Slack 後台的應用程式。
安全、隱私與成本
Slack 權杖是機密。使用最小工作區/頻道權限範圍、明確的成員 ID 許可清單與合成測試頻道,絕不開啟 allow-all。讀取真實對話前須符合工作區保留政策、同意程序與員工監控規範。每次代理回覆都可能產生模型成本,因此只在明確提及時擷取,並保持記憶核准。最後按 Ctrl-C 並確認通訊閘道已停止。若使用一次性應用程式,從測試工作區解除安裝,在 Slack 後台撤銷應用程式層級與機器人權杖,並從 Hermes 本機機密設定移除測試專用權杖。不得把此自訂流程描述為內建封存或法規遵循系統。