機密處理
這是什麼
以檔案拒絕清單、選定輸出遮蔽與憑證預覽保護機密,但不宣稱所有生成成品都已自動清除敏感內容。
白話解釋
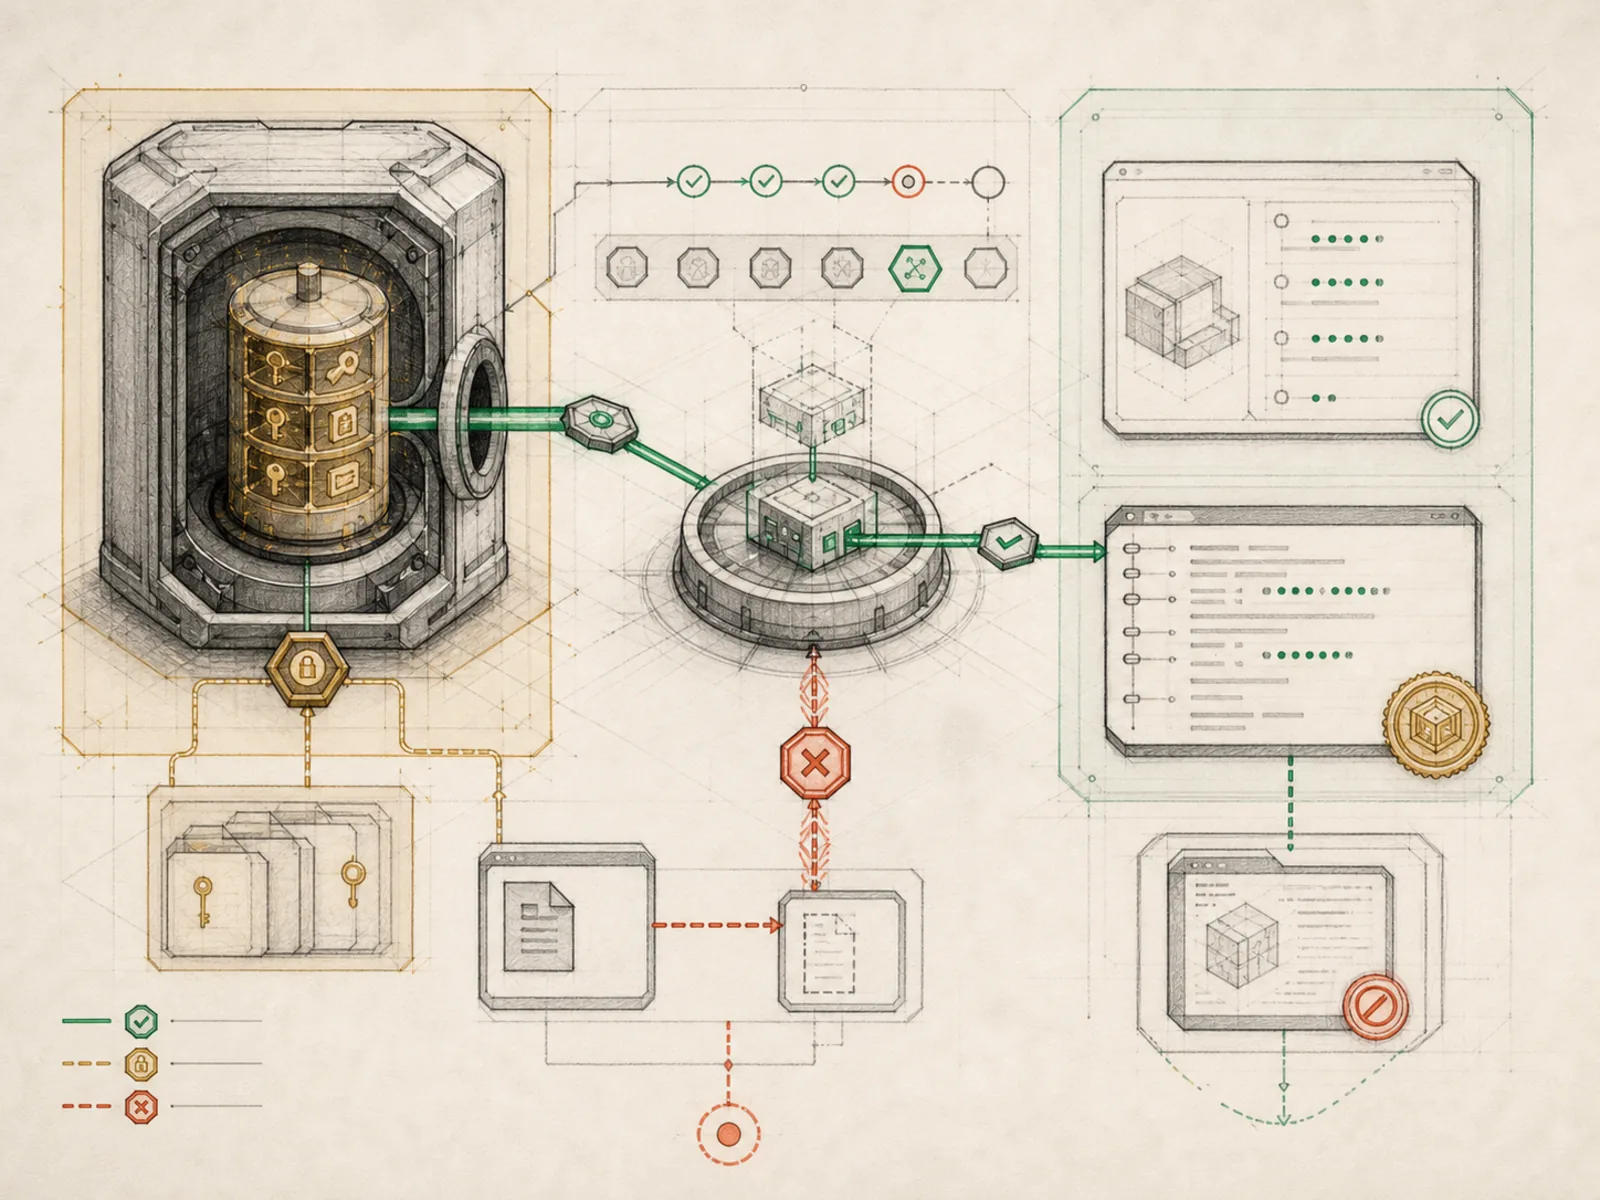
想像檔案室有多道獨立保護:某些抽屜不能開、特定副本會先送到遮蔽櫃台、憑證畫面只顯示頭尾預覽。這些措施能降低外洩,但不會證明整棟大樓其他地方產生的每份文件都不含機密。
為什麼重要
機密處理透過限定檔案拒絕清單、輸出遮蔽、遮罩憑證畫面,以及避免把 key 寫進可重用提示或技能來降低曝光。它不保證每個成品或持久化路徑都已清理;任意生成檔案仍可能含敏感文字,原始工作階段或軌跡儲存也需要自己的保護。連上 gateway 的工作流程尤其要注意,因為外洩回覆可能在另一台裝置被看見。
運作方式
agent/file_safety.py 對檔案工具使用不同的讀取與寫入拒絕清單:精確憑證檔、專案 .env 與 mcp-tokens 不能由檔案工具讀取;寫入另會封鎖 ~/.ssh、~/.aws、~/.gnupg 等敏感目錄。這是縱深防禦,不是通用檔案系統牆,因為終端機或直接程式碼路徑遵循自己的政策。agent/redact.py 會在選定輸出與持久化路徑遮蔽已知 key、授權標頭與連線字串模式;儀表板的憑證池也只顯示 key 的頭尾預覽。這些機制不保證任意生成成品、標準 SQLite 資料列或軌跡匯出內容已完整遮蔽。
具體範例
代理協助除錯時嘗試直接讀取專案 .env,Hermes 回覆 Access denied 並提示改看 .env.example。稍後摘要含外洩 Bearer token 的日誌時,選定輸出路徑會把 token 換成遮罩替代標記;儀表板憑證頁也只顯示類似 sk-p...9f2a 的頭尾片段,不會顯示完整 key。這仍不表示所有任意生成檔案都已自動遮蔽。
如何連結
「機密處理」屬於「營運」系列。最直接相關的概念包括:「沙盒邊界」、「來源證據」、「代理執行環境」、「個人作業系統」。這些連結描述教學關係,不取代來源證據。
來源證據
route:GET:/api/credentials/pool— 正式關聯仍保留,但此來源未納入目前核心來源投影的驗證範圍;應回到釘選版本確認,不能把它當作已驗證程式行為的依據。agent/redact.py#<file>— 結構性原始碼對應;此檔案包含輸出遮蔽路徑,只作檔案層級佐證,不延伸到未列出的呼叫細節。file:agent/file_safety.py— 此檔案未納入目前原始碼投影的驗證範圍;檔案拒絕清單只依釘選版本中的該檔案描述。
工作流程
相關文章
- 如何比大多數人更善用 Hermes:架構、專案隔離與可擴展工作流程
- 為什麼 Hermes 感覺與眾不同:記憶、自我改善技能,以及一個持續工作的代理
- 排程 Hermes:如何建立、檢查與控制自動化 Cron 任務
- 十個被低估的 Hermes 功能,展現其真實力量
- Hermes Agent 完整入門:打造安全、可持續成長的私人 AI 助理
- 從零到個人 AI 助理:在 VPS 上建置 Hermes 而不造成混亂