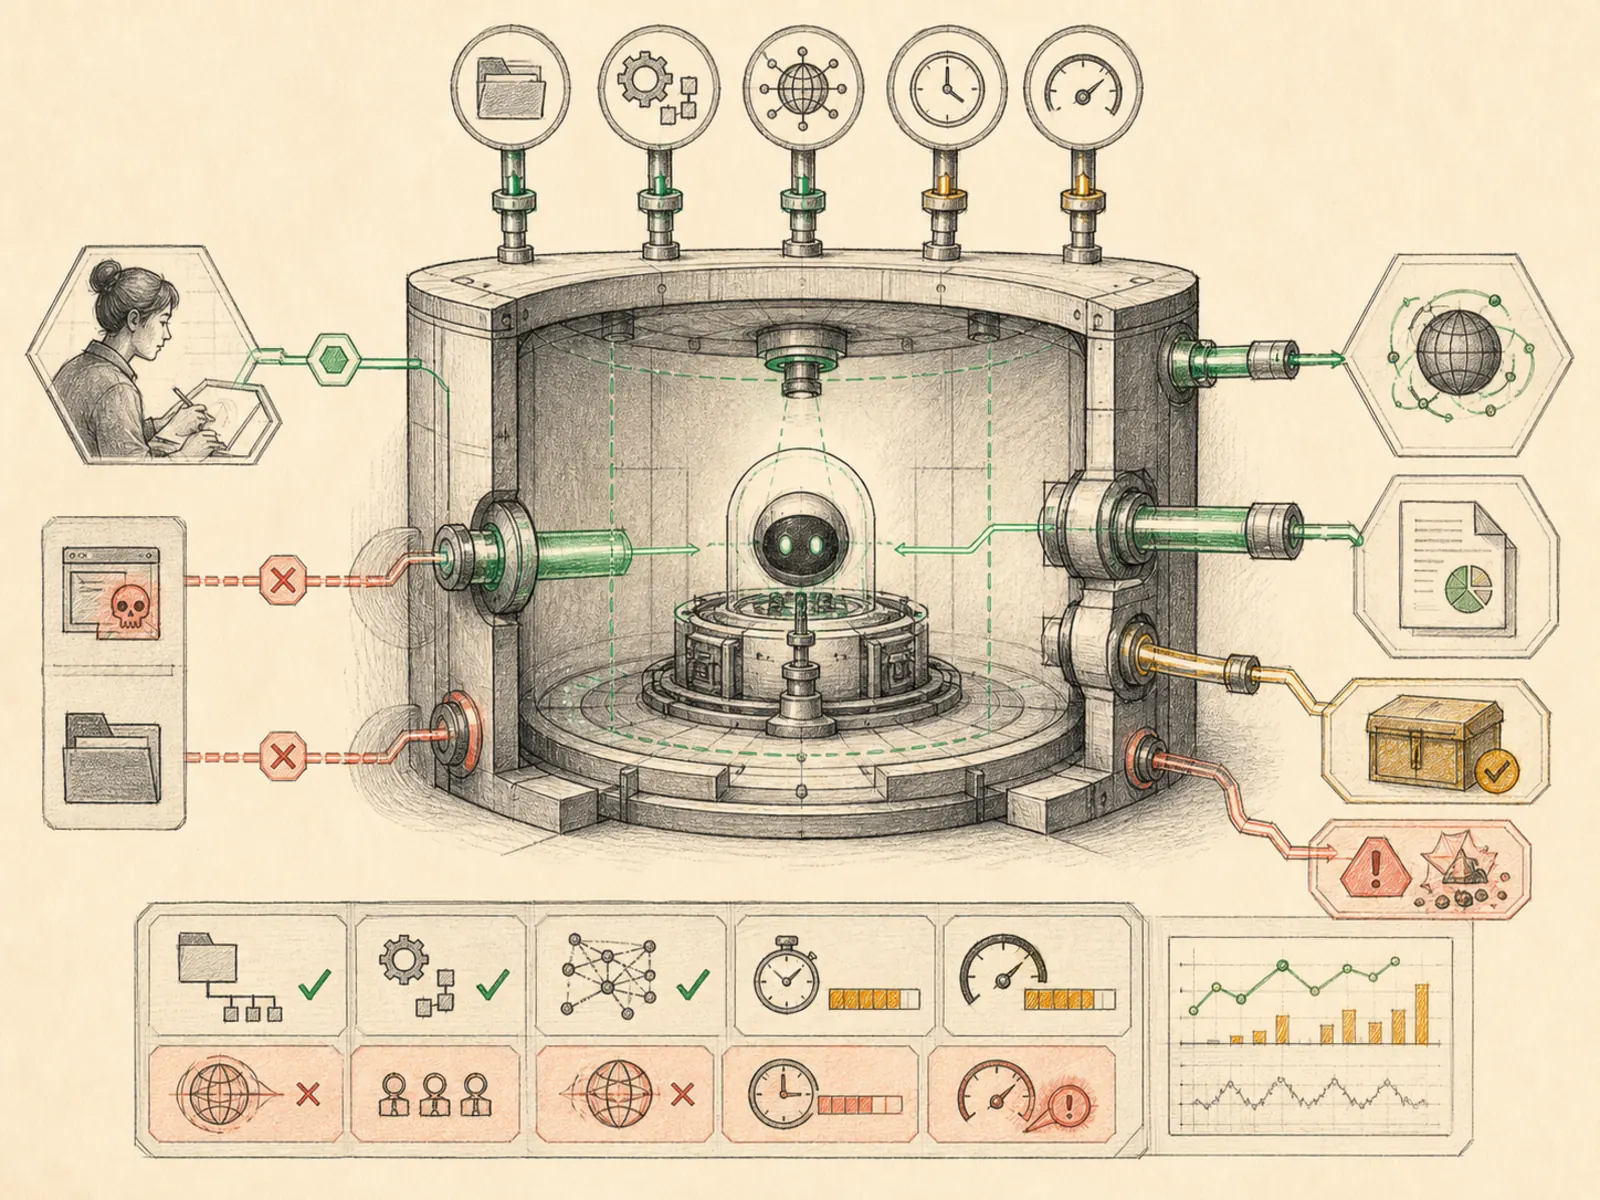
沙盒邊界
這是什麼
在受控子程序中限制可用 Hermes 工具、執行時間與輸出量;直接 Python 存取仍遵循實際作業系統權限。
白話解釋
子程序是一張分開的工作檯,不是上鎖的實驗室。Hermes 可以限制工作檯上有哪些內建工具、工作能跑多久與回傳多少輸出;但底層 Python 程序能接觸什麼,仍由作業系統決定,除非所選後端提供真正隔離。
為什麼重要
執行安全來自依後端分層的控制,不是所有環境都有同一面工作空間隔離牆。工具允許清單、核准、遮蔽、逾時、容器與主機權限各自保護不同路徑。不能因 Hermes RPC 檔案工具知道工作空間,就宣稱本機子程序一定無法接觸 /etc/hosts;直接 Python 或終端機存取仍取決於實際作業系統與後端權限。
運作方式
execute_code(tools/code_execution_tool.py)啟動受控子程序,只在 RPC 管道公開七個 Hermes 工具名稱:web_search、web_extract、read_file、write_file、search_files、patch、terminal,並再與工作階段已啟用工具取交集。它也移除看似機密的環境變數、對巢狀終端機呼叫套用一般核准政策,並限制 5 分鐘、50 次工具呼叫與 50KB 輸出。這些控制不會建立作業系統層的檔案或網路沙盒;本機子程序中的一般 Python 仍可接觸該作業系統帳號有權使用的資源。更強隔離取決於正確設定的容器等後端,主機路徑的繫結掛載(bind mount)則會削弱邊界。
具體範例
某技能使用 execute_code 擷取網頁並保存摘要。在受控子程序中,write_file 因列在七項 RPC 允許清單而可呼叫;cron 排程工具未公開,因此不能透過此 RPC 使用。看似機密的環境變數會被移除,執行達到時間、呼叫次數或輸出上限就停止。這些控制並不宣稱直接 Python 檔案或網路呼叫會被封鎖;那需要沒有不安全主機掛載的隔離後端。
如何連結
「沙盒邊界」屬於「營運」系列。最直接相關的概念包括:「核准邊界」、「機密處理」、「代理執行環境」、「個人作業系統」。這些連結描述教學關係,不取代來源證據。
來源證據
toolsets.py#<file>— 結構性檔案對應;只確認來源檔關聯,不推論未列出的內部行為。
工作流程
- 目前尚無第一輪工作流程對應;此概念仍透過文章與來源證據出現在知識庫圖譜中。
相關文章
- 目前沒有文章以足夠頻率直接提及此概念名稱或別名,尚未達到提及探勘門檻。