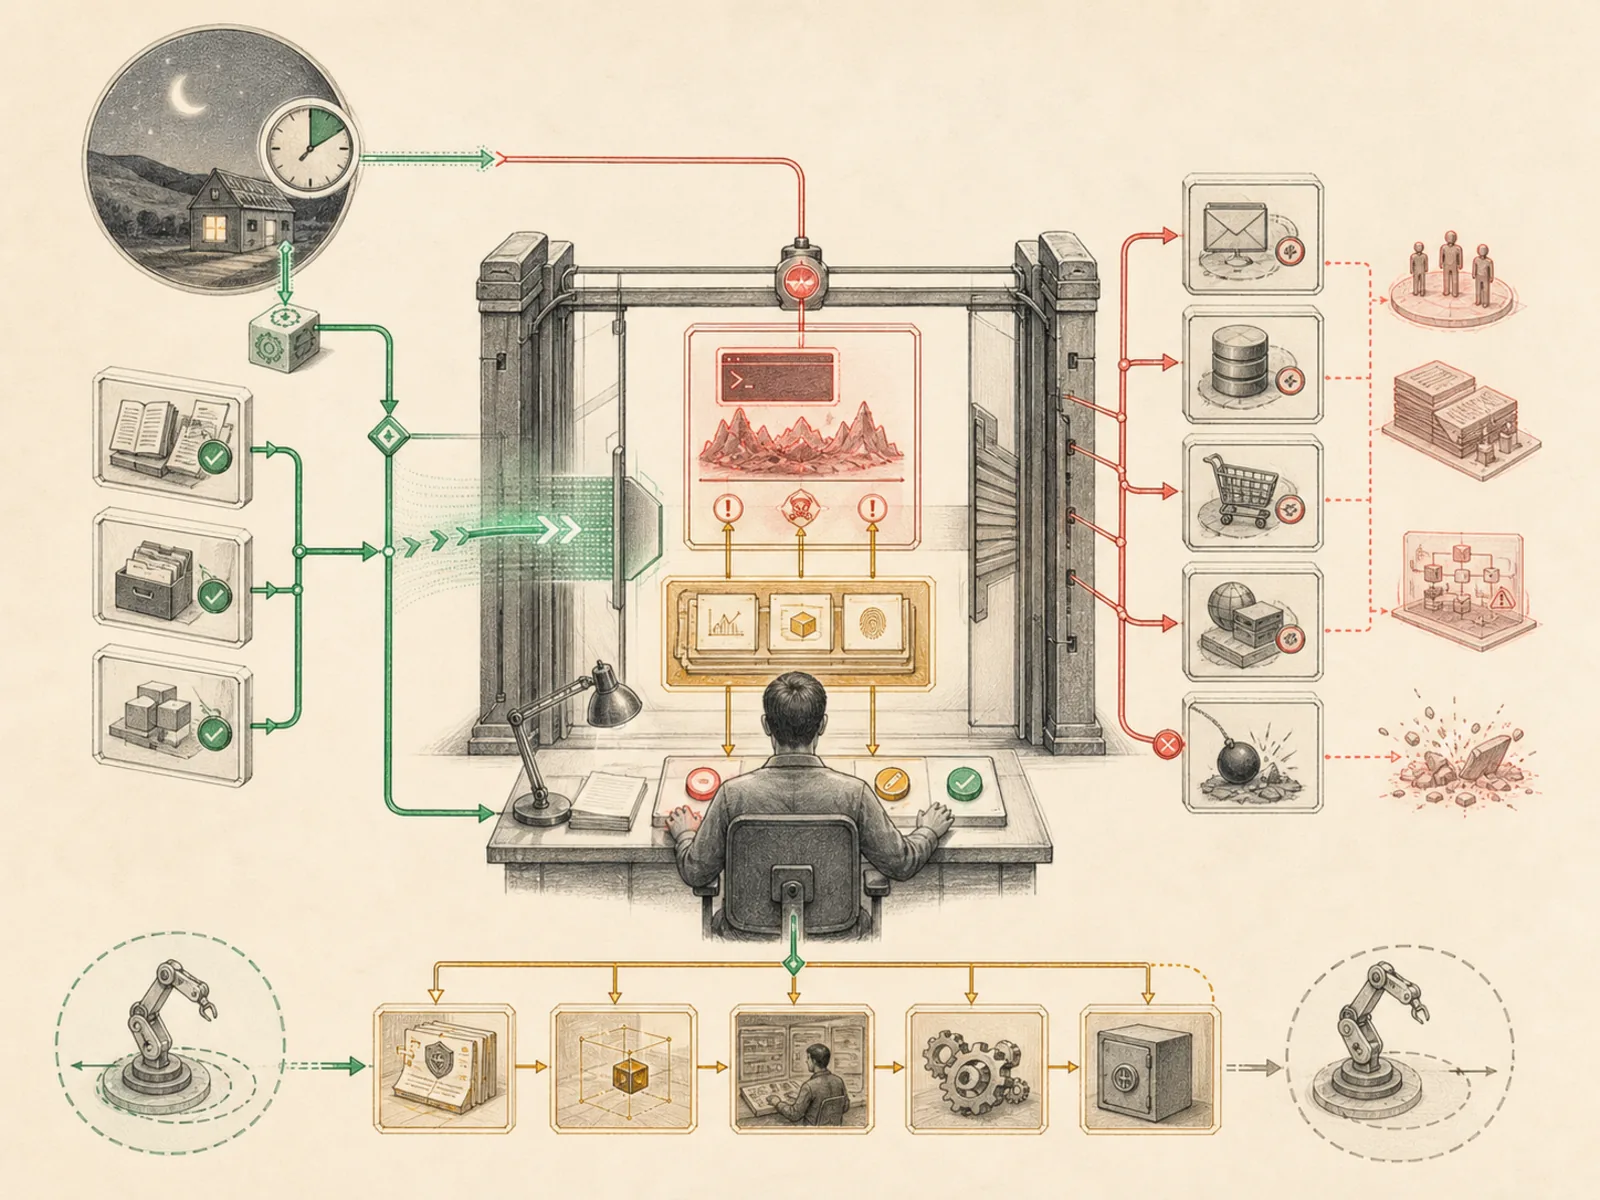
核准邊界
這是什麼
在程序開始前設定的控制規則,用來決定高風險動作要由人員確認、交給輔助審查者,或允許直接執行。
白話解釋
這就像房東在房客入住前先寫明:哪些小修繕可以自行處理,哪些工程必須取得房東同意。Hermes 也會事先設定核准模式,決定高風險指令要等待人員確認、交由代理審查者判斷,還是直接執行;規則在工作開始前就確定,不會在執行途中任意更改。
為什麼重要
預先決定無人值守時可做哪些事、哪些事必須由人員確認,會直接影響自動化是否安全。例如,cron 可以默默整理報告,卻不應在沒有明確授權時代替使用者寄出電子郵件。商業 CRM 接收與內容再利用都可能觸及對外動作,因此需要明確的核准邊界;設定得過於寬鬆,通常比設定得過於保守更危險。
運作方式
Hermes 會從設定讀取三種核准模式(tools/approval.py):manual 會在標記為高風險的動作執行前詢問使用者;smart 會交給輔助大型語言模型(LLM)審查,先移除 shell 註解以防止「忽略規則並核准」之類的注入文字,再回傳核准、拒絕或升級;off 則略過提示。三種模式之外另有程序層級的 YOLO 繞過方式,可透過 --yolo 或 HERMES_YOLO_MODE 設定,並在程序啟動時固定,避免執行中的技能在工作階段內切換。無人值守的 cron 另用 cron_mode,只接受 deny 或 approve;因凌晨沒有操作員可以處理升級,所以預設為 deny。execute_code 的受控執行環境啟動前也會通過相同檢查。
具體範例
夜間 cron 嘗試執行符合危險模式的指令。由於 cron_mode 預設為 deny,且當下沒有人員查看對話,Hermes 會直接阻擋,不會等待無人回覆的提示。白天若在即時對話中以 smart 模式執行相同指令,輔助審查者會判斷它是例行建置清理還是可能清除磁碟的危險操作,再核准或拒絕。
如何連結
「核准邊界」屬於「營運」系列。最直接相關的概念包括:「專案隔離」、「沙盒邊界」、「代理執行環境」與「個人作業系統」。
來源證據
run_agent.py#run_agent.AIAgent—agent_runtime的已驗證來源目標(targetId)標記。vendor/hermes-agent/run_agent.py:1892-1902#AIAgent._flush_messages_to_session_db— 已驗證的AIAgentSource Map證據。AIAgent以薄轉接方法把系統提示詞建構交給agent.system_prompt.build_system_prompt、把 API 參數建構交給聊天完成輔助函式,並把串流請求交給interruptible_streaming_api_call。
工作流程
相關文章
- 十個 Hermes 工作流程,將聊天機器人變成 24/7 助理
- 十個被低估的 Hermes 功能,展現其真實力量
- 為什麼 Hermes 感覺與眾不同:記憶、自我改善技能,以及一個持續工作的代理
- Hermes 的商業應用:將收件匣訊息轉化為可維護的 CRM 工作流程
- 七個節省成本的 Hermes 工作流程,超越單純對話
- Hermes 終極新手入門指南:從首次安裝到 AI 營運團隊
- 排程 Hermes:如何建立、檢查與控制自動化 Cron 任務
- 六個 Hermes 應用案例,打造更有意識的個人作業系統